ARTICLE / 安全
qax-vpn-pwn工具投毒事件分析
xaq-vpn-pwn工具投毒事件
基本信息
QaxVpnPwn.jar
哈希:
MD4: 55d3d7e6ed3d34ca19f292fb6725aaab
MD5: b330ac8ff7b48d9e61700fae1ead4a1f
SHA1: cf5c4ea0320689854499a77c9378ed79ba82a542
SHA224: ee1d7bf17d1f8a56d55cb4fcfdbd608438d3afc0336ef9d513c4d1f1
SHA256: 5c931a2c1e2d5bccfa4ba4f0c7ad59dd761850ded18364aa94385dbf1db3ab64
SHA384: 9a1a0c83ed37a079e368b193681361b2d3b52e7ff0ca3901946a81dc849e75d0e23d3d28df44ead5ca5828387a1b7fb4
SHA512: dc5430044e6ad587601e465a5caa82951a1167d63d493d26d7f0dd8942326ec390be7aed6af0bf5c95a7f247845c81acbaf85081220e2db1b105c8723fadbe65
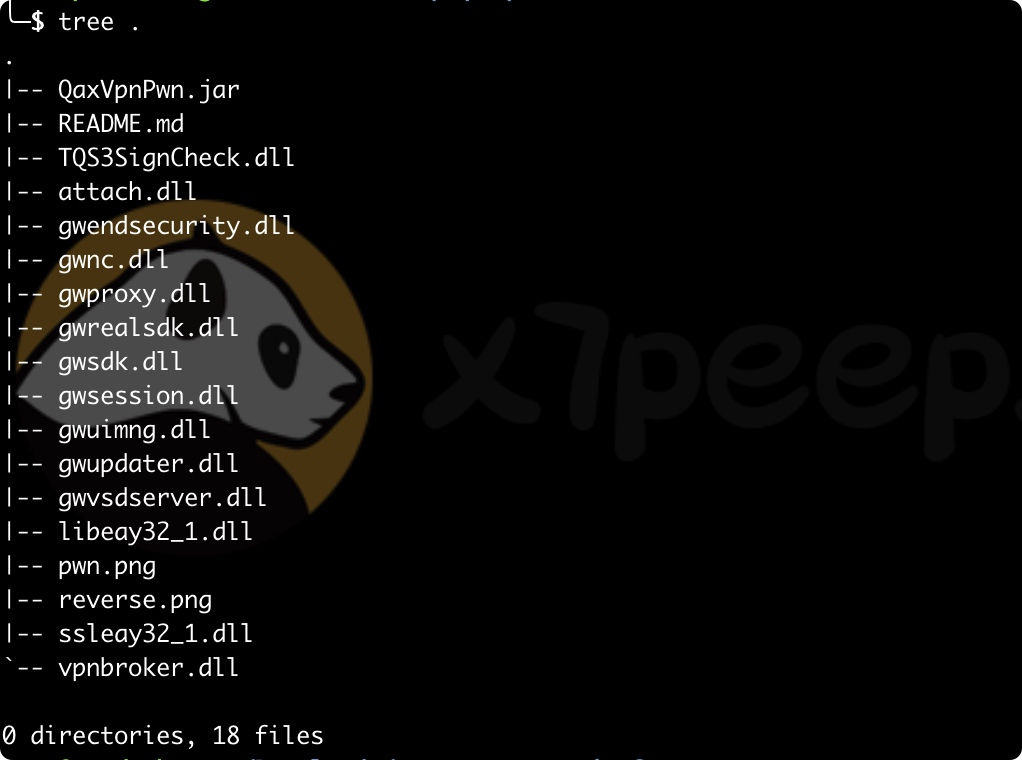
静态分析
在威胁情报查询
jar反编译分析
使用jadx-gui查看,可以看到这段可疑代码
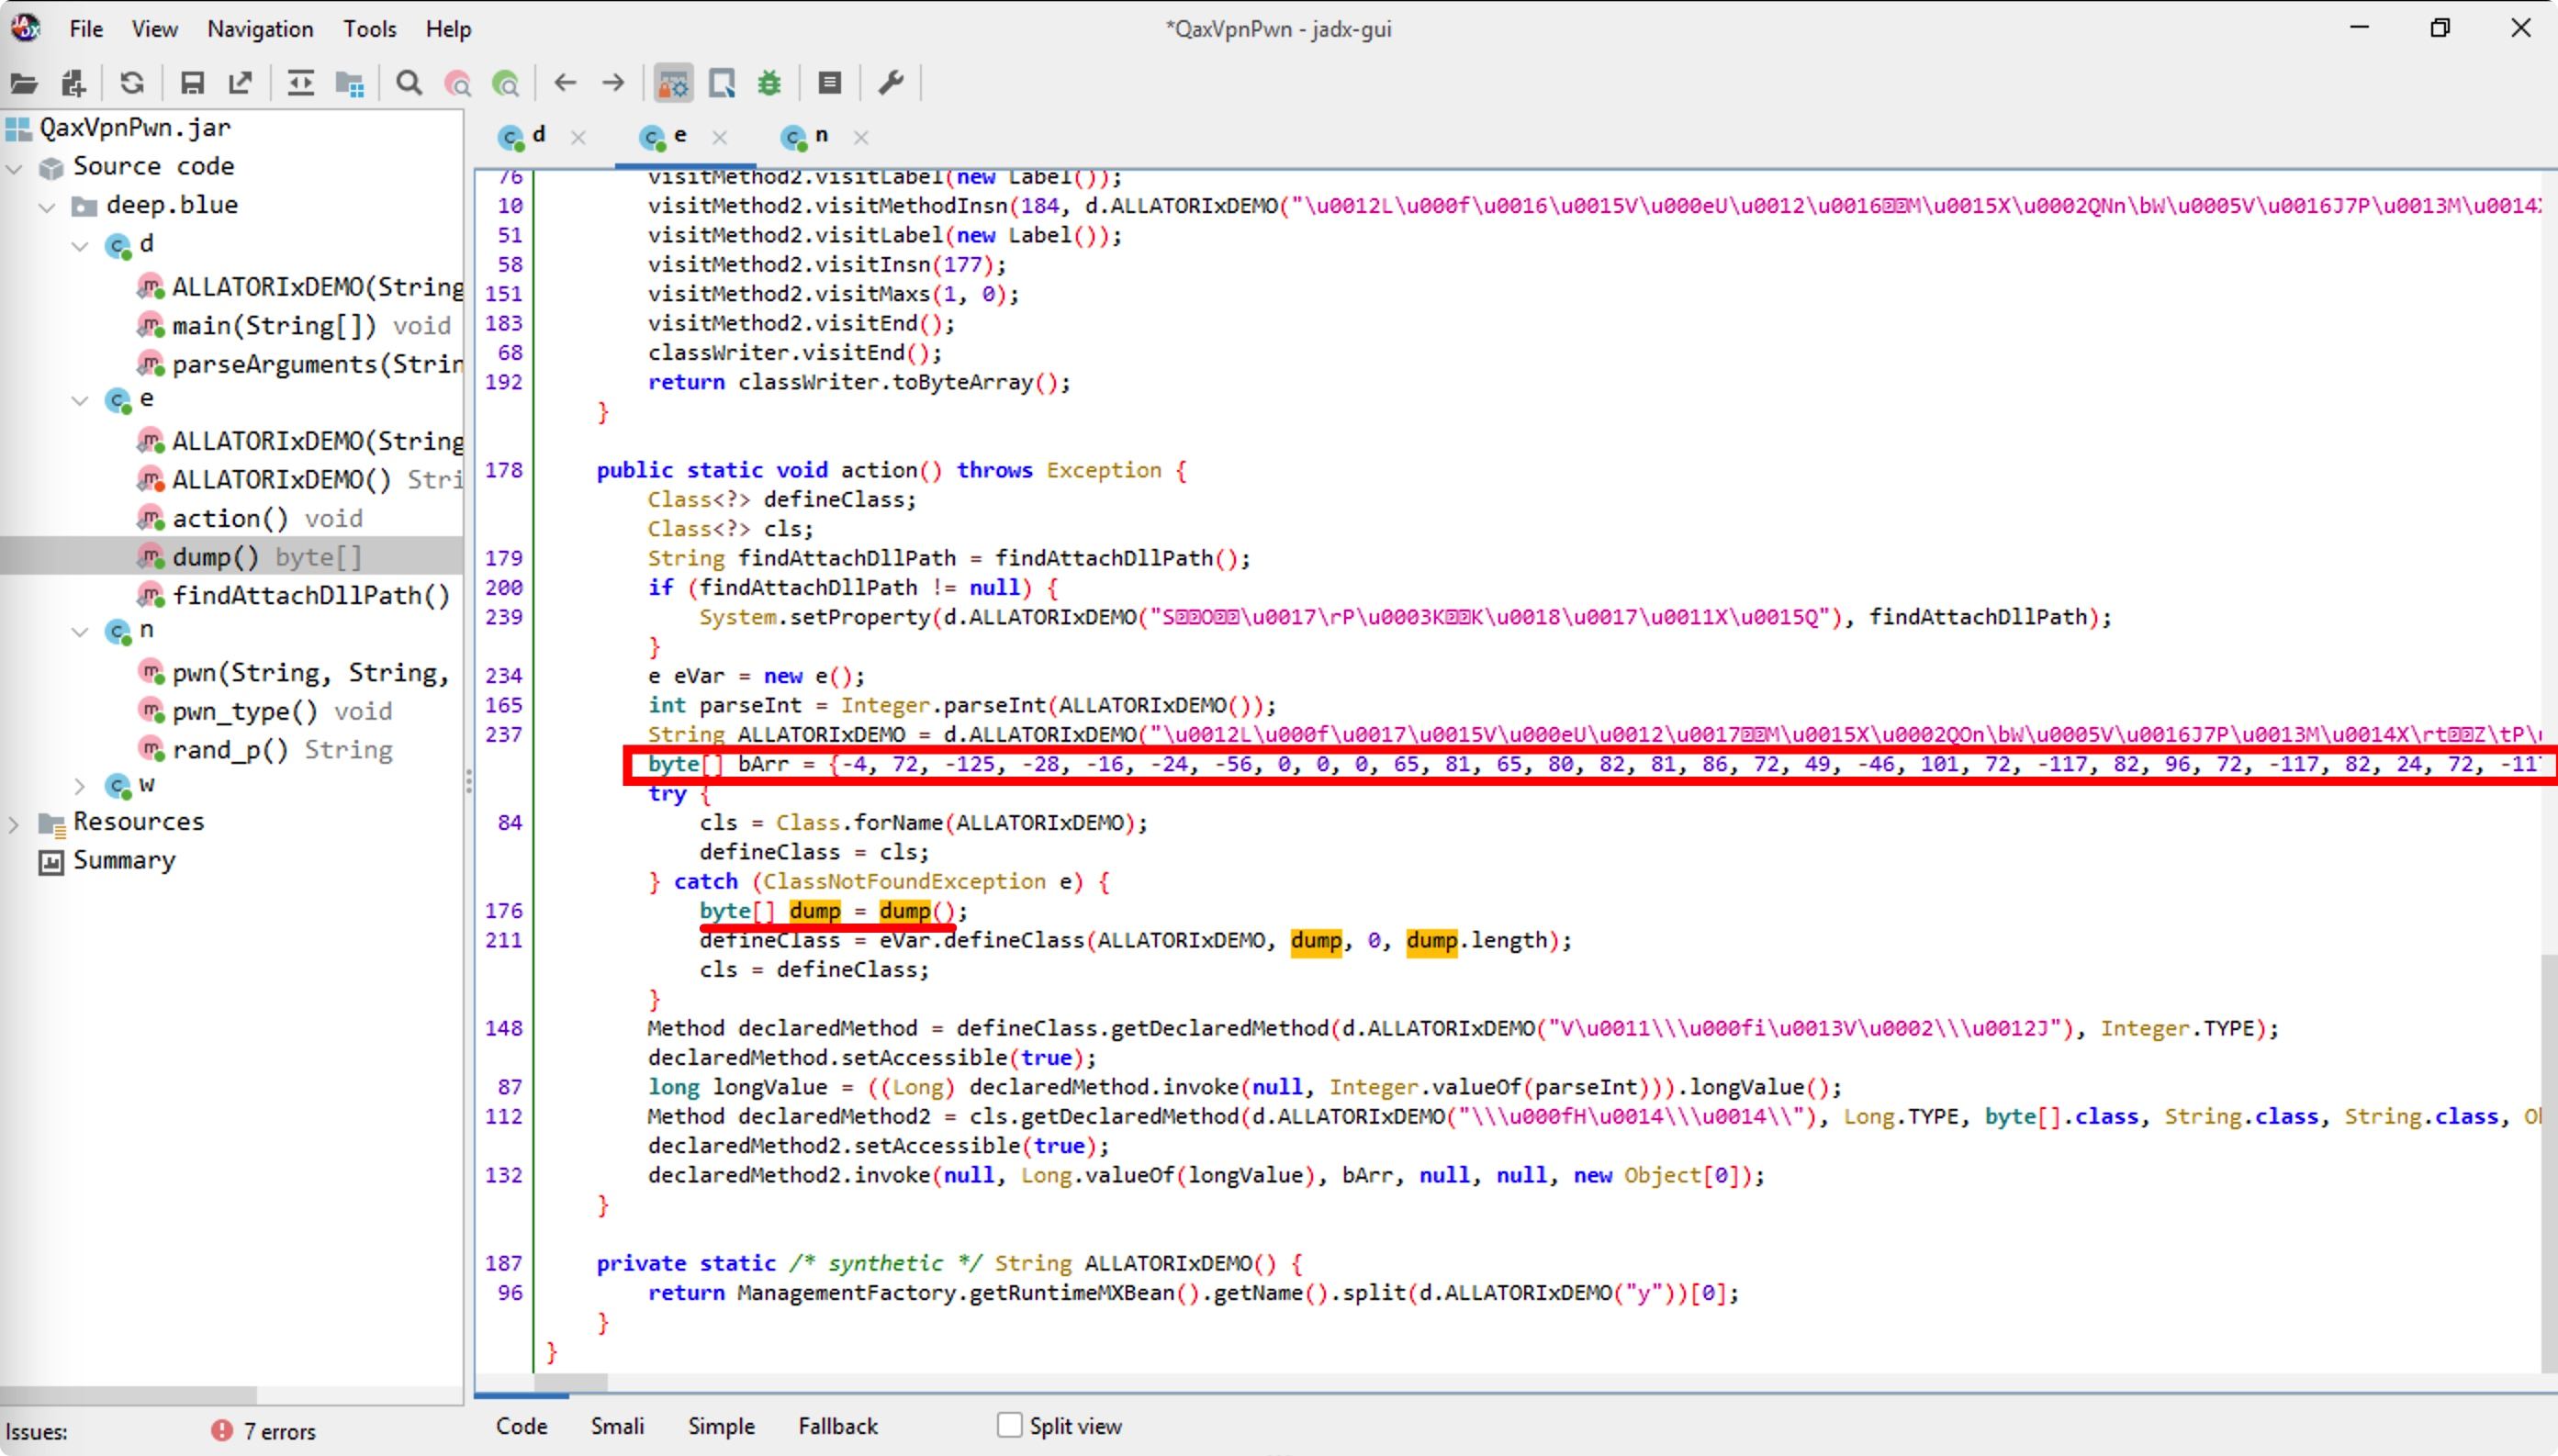 看到一段疑似shellcode
shellcode 初步解读
从可见字节看,这是一段典型的 Windows x64 位置无关 shellcode:开头以 call/getjmp 方式定位自身,随后沿 GS:[0x60] 的 PEB 链表取得 kernel32 基址,用哈希循环逐个比对导出函数名——数据流中连续出现的 48/49 前缀(REX.W 操作码)与滚动异或运算正是这一手法的特征。字符串区可见明文的 wininet,配合其前的函数哈希,指向 URLDownloadToFileA 一类的网络下载能力:shellcode 本身只负责"取回下一阶段",真正的恶意载荷大概率在运行时才落地。
沙箱行为签名中的 create_guard_page(PAGE_GUARD 内存页)与 evasion_time/时区探测,是反分析、反调试的常见配置:用守卫页干扰内存转储与单步跟踪,用时区与时间检查判断自身是否处于分析环境。
事件脉络与定性
QaxVpnPwn.jar 名义上是"奇安信 VPN 漏洞验证工具",在安全技术社群间以压缩包形式流传。沙箱与反编译结果共同表明,该 JAR 并非单纯的验证工具:在命令行调用路径中嵌入了针对 Windows x64 的 shellcode,具备运行时组装、注入并联网下载后续载荷的能力。无论原始作者是有意植入、还是工具在传播链路上被二次篡改,对使用者而言结果一致——运行了一个来路不明的下载器。
这类"工具投毒"的风险结构与供应链攻击同源:安全工具天然要求高权限运行环境(管理员权限、关闭杀软、关闭沙箱),用户对工具的信任度高、检查意愿低,一旦被投毒,绕过防御的门槛反而比针对普通软件的攻击更低。反病毒引擎 0/24 的检出率也印证了这一点:Java 载体 + 运行时组装的载荷形态,对以静态特征为主的检测体系几乎透明。
检测与处置建议
- 文件层:将本文基本信息中的 MD5/SHA256 导入 IOC 库;对 JAR 建立"超长整数字节数组 + PEB 偏移常量(0x60、0x10、0x24 等)“的静态特征,可圈定同类 Java 载体的 shellcode 嵌入;
- 行为层:关注 java.exe 等解释器进程派生的网络下载行为、wininet 调用、PAGE_GUARD 内存页创建与时区查询的组合特征;
- 网络层:对工具类应用的运行环境实施出口限制,非白名单域名直接拒绝,即可截断"下载下一阶段"这一关键环节;
- 管理层面:社群分发的安全工具先验哈希、先进沙箱、再进生产环境;重要岗位杜绝"群里下载的工具直接跑"的操作习惯。
总结
该样本展示了"安全工具"作为投毒载体的完整画像:杀软引擎全线放行,沙箱行为面却暴露了反调试、环境感知与网络下载的三件套。对防御建设的启示是明确的:对解释器型载体,静态特征要下沉到代码结构层面,检测重心要从"文件是不是病毒"转向"进程在做什么”;对使用者,工具可信度的验证责任不能外包给杀毒软件。
(数据来源:微步在线沙箱分析报告、本地 jadx 反编译结果,样本哈希值见文中基本信息) 本文面向授权安全研究与防御建设,未经授权对任何系统实施文中技术属违法行为。